Dünyayı uyutmayan güvenlik açığı
İSMAİL ŞAHİN / İSTANBUL - İnternet sitelerinin ve çevrim içi uygulamaların önemli bölümünün altyapısında kullanılan PHP programlama dilinde ortaya çıkan iki kritik güvenlik açığı, son yılların en büyük siber güvenlik alarmını tetikledi. Yapay zekâ tarafından tespit edilen ve güvenlik araştırmacılarının “PHP2Shell” adını verdiği açıklar, saldırganların kullanıcı adı ya da parola gerektirmeden savunmasız sistemlerde uzaktan kod çalıştırmasına olanak sağlayabiliyor.
Açıkların küresel ölçekte etkili olmasının nedeni ise internet ekosistemindeki yaygınlığı. PHP, WordPress başta olmak üzere çok sayıda içerik yönetim sisteminin temelini oluşturuyor. W3Techs verilerine göre programlama dili bilinen internet sitelerinin yaklaşık yüzde 75’i PHP kullanıyor. WordPress ise dünya genelindeki tüm internet sitelerinin yaklaşık yüzde 43’ünü çalıştırıyor. Bu nedenle uzmanlar, güvenlik açığının milyonlarca sunucuyu etkileyebileceğini belirtiyor.
Resmi sitelere kilit
Tehdidin ortaya çıkmasının ardından ABD Federal Soruşturma Bürosu (FBI) ve Ulusal Güvenlik Ajansı (NSA) peş peşe uyarılar yayımladı. Risk nedeniyle birçok ülke olağanüstü önlemler aldı. Hollanda Ulusal Siber Güvenlik Merkezi kendi internet sitesini kapatırken, Rotterdam Limanı, devlet portalı Overheid.nl, siyasi partilerin internet siteleri ve bazı hastane platformları erişime kapatıldı. Finlandiya’da devlet bilişim hizmetleri sağlayıcısı Valtori kamu ağlarını tedbir amacıyla devreden çıkarırken, Fransa da valilik ve yerel yönetim sitelerini geçici olarak kapattı. Danimarka’da ise ulusal okul iletişim platformunu askıya alındı. Norveç’te bazı dijital kamu platformları devre dışı kalırken, Güney Kore siber alarm seviyesini yükselterek kamu kurumları ve şirketlere acil güncelleme çağrısı yaptı.
İlk saldırılar başladı
Amazon’un tehdit istihbarat ekipleri, güvenlik açıkları kamuoyuna açıklanmadan önce bile saldırı girişimlerinin tespit edildiğini duyurdu.
PHP Vakfı kritik yamaları yayımlarken, siber güvenlik uzmanları, önümüzdeki günlerde güncelleme yapmayan sistemleri hedef alan saldırıların artabileceği uyarısında bulundu. Güvenlik uzmanı Akgün Yardımcı, PHP altyapısında ortaya çıkan kritik açığın internet üzerinden erişilebilen sunucular için ciddi risk oluşturduğunu belirterek kurumların vakit kaybetmeden güncelleme yapması gerektiğini söyledi. Yardımcı, “Güncelleme yapılmaması halinde saldırganlar sunucuların kontrolünü ele geçirerek zararlı yazılım yükleyebilir, fidye saldırıları düzenleyebilir ve veritabanlarındaki bilgileri çalabilir veya silebilir. Açık ağ içindeki diğer sistemlere sıçramak için de kullanılabilir. Eğer bir işletme bu önlemlerin hangisini nasıl yapacağını bilmiyorsa, dışarıdan bir uzman kuruluştan destek alması ve gerekli güvenlik önlemlerini devreye alması çok önemli zira bazı eylemlerin geri dönüşü olmayabilir” dedi.
Anında müdahale
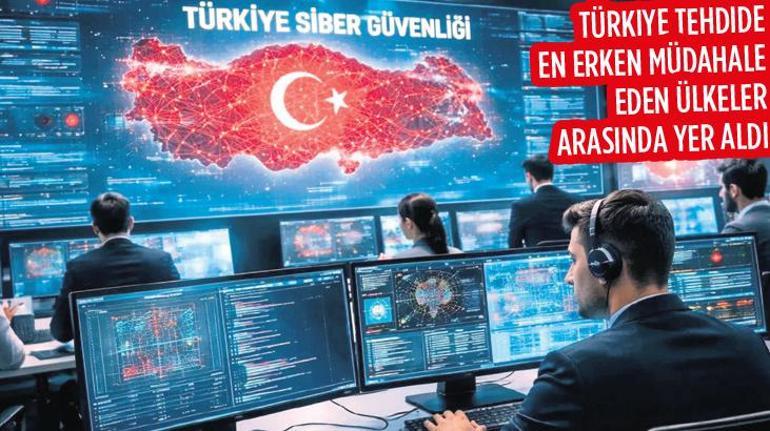
Güvenlik açığı ortaya çıkınca hemen ulusal ölçekte güvenlik taramaları başlatan Siber Güvenlik Başkanlığı 69 milyondan fazla kullanıcıya hizmet veren e-Devlet’te güvenlik kontrollerinin tamamlandığını, hizmetlerin kesintisiz sürdüğü bildirdi. Kurumlara ise PHP güncellemelerini hızla uygulamaları ve güvenliği artırma çağrısı yapıldı. Siber Güvenlik Başkanlığı, SOME ekipleriyle süreci yakından izliyor.
10 MADDEDE KRİZ
1-PHP2Shell nedir?
PHP’de tespit edilen iki kritik güvenlik açığına verilen isimdir. Açıklar, uzaktan kod çalıştırılmasına imkân sağlayabiliyor.
2-Neden bu kadartehlikeli?
Saldırganlar bazı durumlarda kullanıcı adı ve şifreye ihtiyaç duymadan sunucular üzerinde işlem yapabiliyor.
3- Kimler risk altında?
PHP’nin etkilenen sürümlerini kullanan haber siteleri, e-ticaret platformları, kamu kurumları ve kurumsal web uygulamaları risk altında bulunuyor.
4- Saldırılar başladı mı?
Evet. Amazon, açıklar duyurulmadan önce bunlardan yararlanmaya yönelik saldırı girişimleri tespit edildiğini açıkladı.
5- Yapay zekâ nasıl rol oynadı?
Güvenlik araştırmalarında kullanılan ileri yapay zekâ modelleri, karmaşık kod yapılarındaki güvenlik açıklarının bulunmasına yardımcı oldu.
6- Türkiye hangi önlemleri aldı?
Siber Güvenlik Başkanlığı kurumları uyardı, ulusal ölçekte güvenlik taramaları başlattı ve kritik altyapılarda teknik takip çalışmalarını devreye aldı.
7- Başka cihazlarıma bulaşır mı?
Bilgisayar veya telefonunuza doğrudan bulaşmaz. Risk, internet sitelerinin çalıştığı sunuculardar. Güncelleme yapılmayan sistemlerde hesap bilgileriniz veya kişisel verileriniz risk altına girebilir.
8- Önlem alınmazsa ne olur?
Saldırganlar sunucuları ele geçirebilir, veritabanlarına erişebilir, hizmetleri durdurabilir ve kurumların kritik sistemlerinde kesintilere yol açabilir.
9- Kurumlarne yapmalı?
PHP’nin güncel sürümlerine geçilmeli, güvenlik yamaları uygulanmalı, yönetim panelleri yalnızca yetkili IP adreslerine açılmalı ve ağ hareketleri sürekli izlenmelidir.
10- Vatandaşlar ne yapmalı?
Güçlü ve benzersiz şifreler kullanmalı, iki faktörlü doğrulamayı etkinleştirmeli ve hesap hareketleri izlenmeli.
Sende Yorum yap